الخصوصية والسلامة الرقمية
يتناول التقرير الخصوصية والسلامة الرقمية، ويعرض أهم المخاطر الرقمية الحالية ومستويات الوعي وأبرز الممارسات لحماية البيانات، مع توصيات عملية لتعزيز الأمان الرقمي للأفراد والمؤسسات.
يتناول تقرير «الخصوصية والسلامة الرقمية» الصادر عن رقميون في مارس 2026 مفهوم الخصوصية الرقمية وأنواع البيانات وأهمية حمايتها، والفرق بين الخصوصية والسلامة الرقمية وطبقات تنفيذهما، ويعرض أرقام الاختراقات السيبرانية وكلفتها عالميا وإقليميا وفي السعودية، وأنواع المخترقين وعملياتهم، والأنظمة السعودية الحامية للخصوصية والسلامة الرقمية، وخصوصية البيانات على منصات التواصل الاجتماعي، وأفضل ممارسات الحماية، وأثر الخوارزميات وتطبيقات الذكاء الاصطناعي على السلامة الرقمية. أعده فريق العمل في رقميون بشراكة استراتيجية مع أماز للحلول التسويقية (amaz Marketing Solutions)، ويسند أرقامه في مواضعها إلى مصادر منها تقارير IBM عن تكلفة خرق البيانات وشركة مايكروسوفت ومنظمة UNESCO، ويعتمد في الجانب التنظيمي على اللائحة التنفيذية لنظام حماية البيانات الشخصية ووثائق هيئة الاتصالات والفضاء والتقنية، وأرفق قائمة مراجعه في صفحته الأخيرة.
المقدمة
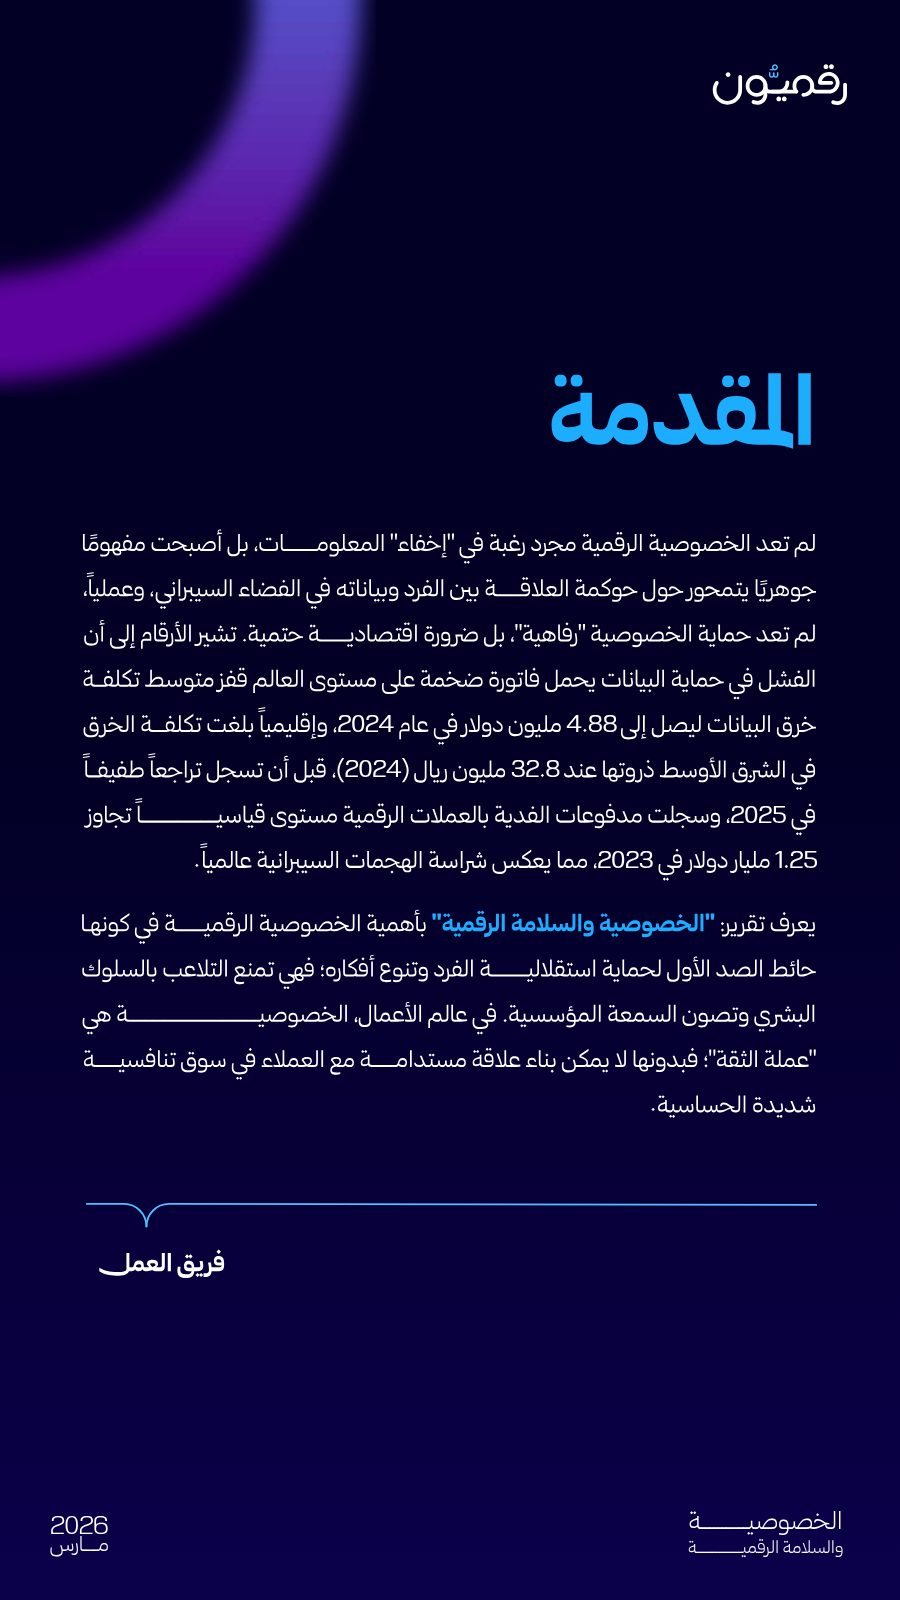
لم تعد الخصوصية الرقمية مجرد رغبة في «إخفاء» المعلومات، بل أصبحت مفهوما جوهريا يتمحور حول حوكمة العلاقة بين الفرد وبياناته في الفضاء السيبراني. وعمليا، لم تعد حماية الخصوصية «رفاهية»، بل ضرورة اقتصادية حتمية، إذ تشير الأرقام إلى أن الفشل في حماية البيانات يحمل فاتورة ضخمة:
- على مستوى العالم، قفز متوسط تكلفة خرق البيانات ليصل إلى 4.88 مليون دولار في عام 2024.
- إقليميا، بلغت تكلفة الخرق في الشرق الأوسط ذروتها عند 32.8 مليون ريال (2024)، قبل أن تسجل تراجعا طفيفا في 2025.
- سجلت مدفوعات الفدية بالعملات الرقمية مستوى قياسيا تجاوز 1.25 مليار دولار في 2023، مما يعكس شراسة الهجمات السيبرانية عالميا.
ويعرف التقرير أهمية الخصوصية الرقمية في كونها حائط الصد الأول لحماية استقلالية الفرد وتنوع أفكاره؛ فهي تمنع التلاعب بالسلوك البشري وتصون السمعة المؤسسية. وفي عالم الأعمال، الخصوصية هي «عملة الثقة»، فبدونها لا يمكن بناء علاقة مستدامة مع العملاء في سوق تنافسية شديدة الحساسية.
الخصوصية الرقمية
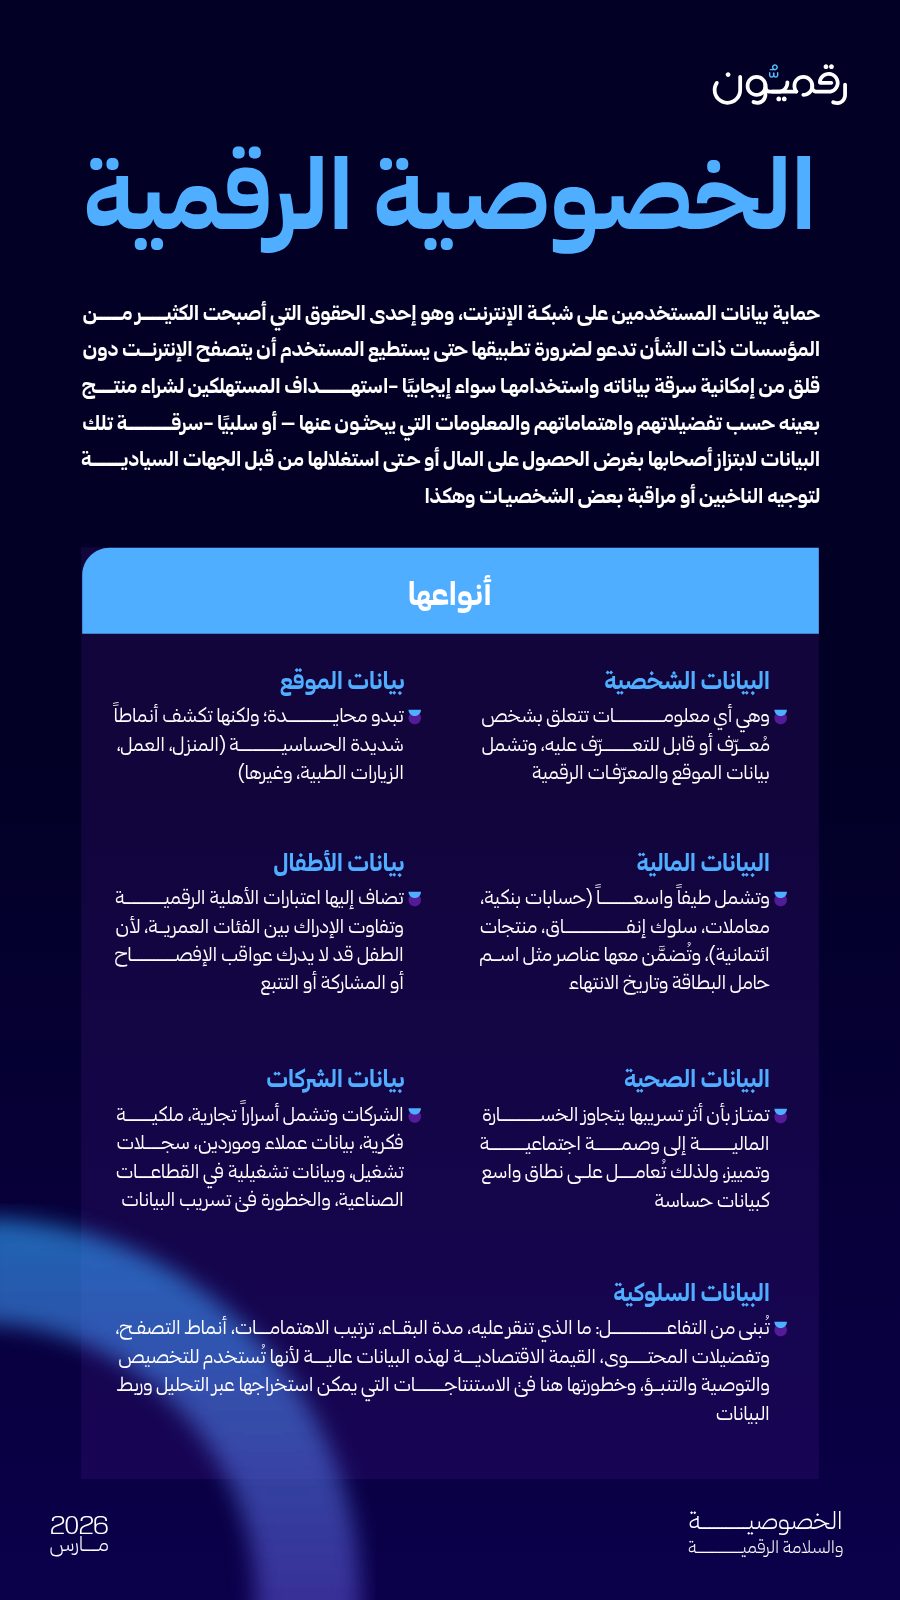
الخصوصية الرقمية هي حماية بيانات المستخدمين على شبكة الإنترنت، وهي إحدى الحقوق التي أصبحت كثير من المؤسسات ذات الشأن تدعو إلى ضرورة تطبيقها، حتى يستطيع المستخدم أن يتصفح الإنترنت دون قلق من إمكانية سرقة بياناته واستخدامها، سواء إيجابيا، كاستهداف المستهلكين لشراء منتج بعينه حسب تفضيلاتهم واهتماماتهم والمعلومات التي يبحثون عنها، أو سلبيا، كسرقة تلك البيانات لابتزاز أصحابها بغرض الحصول على المال، أو حتى استغلالها من قبل الجهات السيادية لتوجيه الناخبين أو مراقبة بعض الشخصيات.
أنواع البيانات
- البيانات الشخصية: أي معلومات تتعلق بشخص معرف أو قابل للتعرف عليه، وتشمل بيانات الموقع والمعرفات الرقمية.
- بيانات الموقع: تبدو محايدة، لكنها تكشف أنماطا شديدة الحساسية (المنزل، العمل، الزيارات الطبية، وغيرها).
- البيانات المالية: تشمل طيفا واسعا (حسابات بنكية، معاملات، سلوك إنفاق، منتجات ائتمانية)، وتتضمن معها عناصر مثل اسم حامل البطاقة وتاريخ الانتهاء.
- بيانات الأطفال: تضاف إليها اعتبارات الأهلية الرقمية وتفاوت الإدراك بين الفئات العمرية، لأن الطفل قد لا يدرك عواقب الإفصاح أو المشاركة أو التتبع.
- البيانات الصحية: يتجاوز أثر تسريبها الخسارة المالية إلى وصمة اجتماعية وتمييز، ولذلك تعامل على نطاق واسع كبيانات حساسة.
- بيانات الشركات: تشمل أسرارا تجارية، وملكية فكرية، وبيانات عملاء وموردين، وسجلات تشغيل، وبيانات تشغيلية في القطاعات الصناعية، والخطورة هنا في تسريب البيانات.
- البيانات السلوكية: تبنى من التفاعل: ما الذي تنقر عليه، ومدة البقاء، وترتيب الاهتمامات، وأنماط التصفح، وتفضيلات المحتوى. وقيمتها الاقتصادية عالية لأنها تستخدم للتخصيص والتوصية والتنبؤ، وخطورتها في الاستنتاجات التي يمكن استخراجها عبر التحليل وربط البيانات.
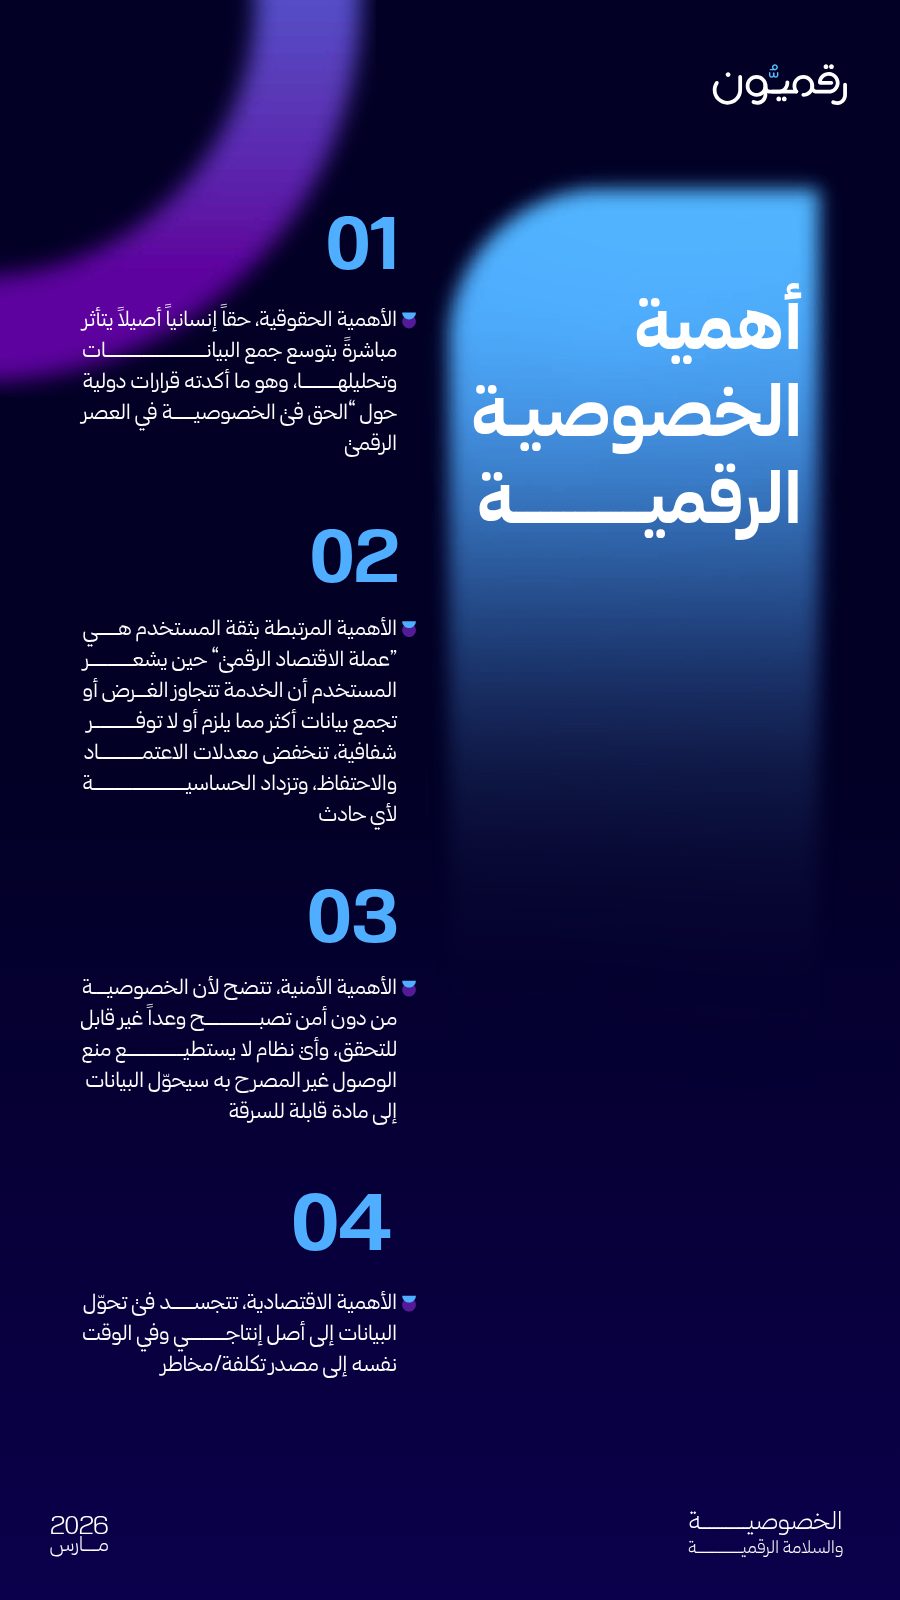
أهمية الخصوصية الرقمية
- الأهمية الحقوقية: الخصوصية حق إنساني أصيل يتأثر مباشرة بتوسع جمع البيانات وتحليلها، وهو ما أكدته قرارات دولية حول «الحق في الخصوصية في العصر الرقمي».
- الأهمية المرتبطة بثقة المستخدم: الثقة هي «عملة الاقتصاد الرقمي»؛ فحين يشعر المستخدم أن الخدمة تتجاوز الغرض، أو تجمع بيانات أكثر مما يلزم، أو لا توفر شفافية، تنخفض معدلات الاعتماد والاحتفاظ، وتزداد الحساسية لأي حادث.
- الأهمية الأمنية: تتضح لأن الخصوصية من دون أمن تصبح وعدا غير قابل للتحقق، وأي نظام لا يستطيع منع الوصول غير المصرح به سيحول البيانات إلى مادة قابلة للسرقة.
- الأهمية الاقتصادية: تتجسد في تحول البيانات إلى أصل إنتاجي، وفي الوقت نفسه إلى مصدر تكلفة ومخاطر.
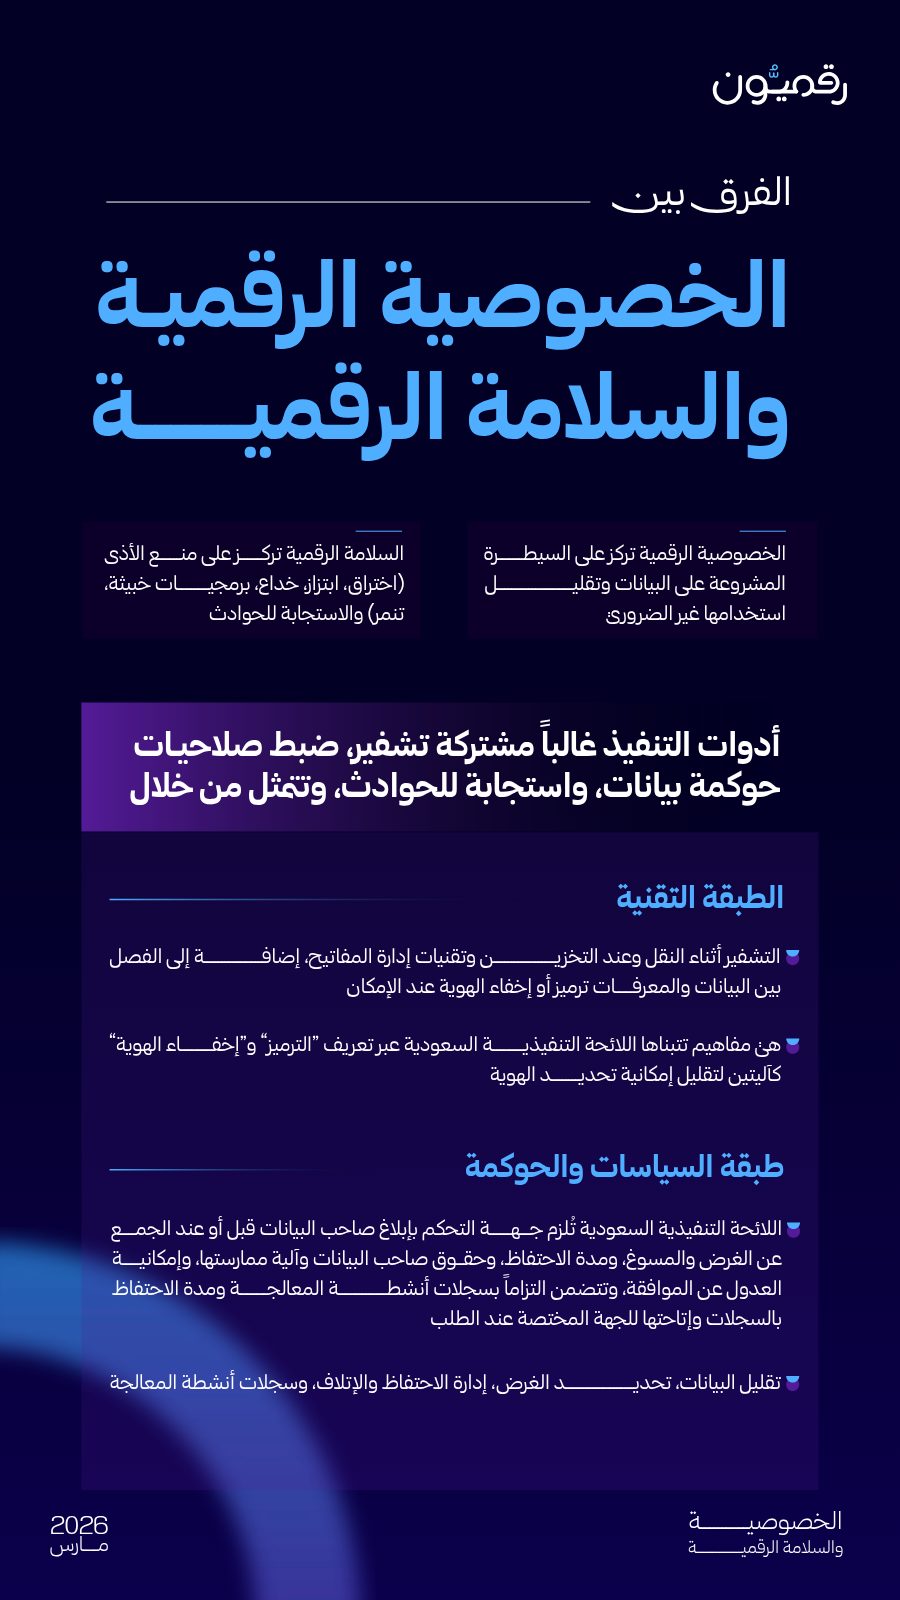
الفرق بين الخصوصية الرقمية والسلامة الرقمية
- الخصوصية الرقمية تركز على السيطرة المشروعة على البيانات وتقليل استخدامها غير الضروري.
- السلامة الرقمية تركز على منع الأذى (اختراق، ابتزاز، خداع، برمجيات خبيثة، تنمر) والاستجابة للحوادث.
وأدوات التنفيذ غالبا مشتركة بينهما: تشفير، وضبط صلاحيات، وحوكمة بيانات، واستجابة للحوادث، وتتمثل في الطبقات الآتية:
الطبقة التقنية
- التشفير أثناء النقل وعند التخزين، وتقنيات إدارة المفاتيح، إضافة إلى الفصل بين البيانات والمعرفات، والترميز أو إخفاء الهوية عند الإمكان.
- وهي مفاهيم تتبناها اللائحة التنفيذية السعودية عبر تعريف «الترميز» و«إخفاء الهوية» كآليتين لتقليل إمكانية تحديد الهوية.
طبقة السياسات والحوكمة
- تلزم اللائحة التنفيذية السعودية جهة التحكم بإبلاغ صاحب البيانات، قبل الجمع أو عنده، بالغرض والمسوغ، ومدة الاحتفاظ، وحقوق صاحب البيانات وآلية ممارستها، وإمكانية العدول عن الموافقة، وتتضمن التزاما بسجلات أنشطة المعالجة ومدة الاحتفاظ بالسجلات وإتاحتها للجهة المختصة عند الطلب.
- تقليل البيانات، وتحديد الغرض، وإدارة الاحتفاظ والإتلاف، وسجلات أنشطة المعالجة.
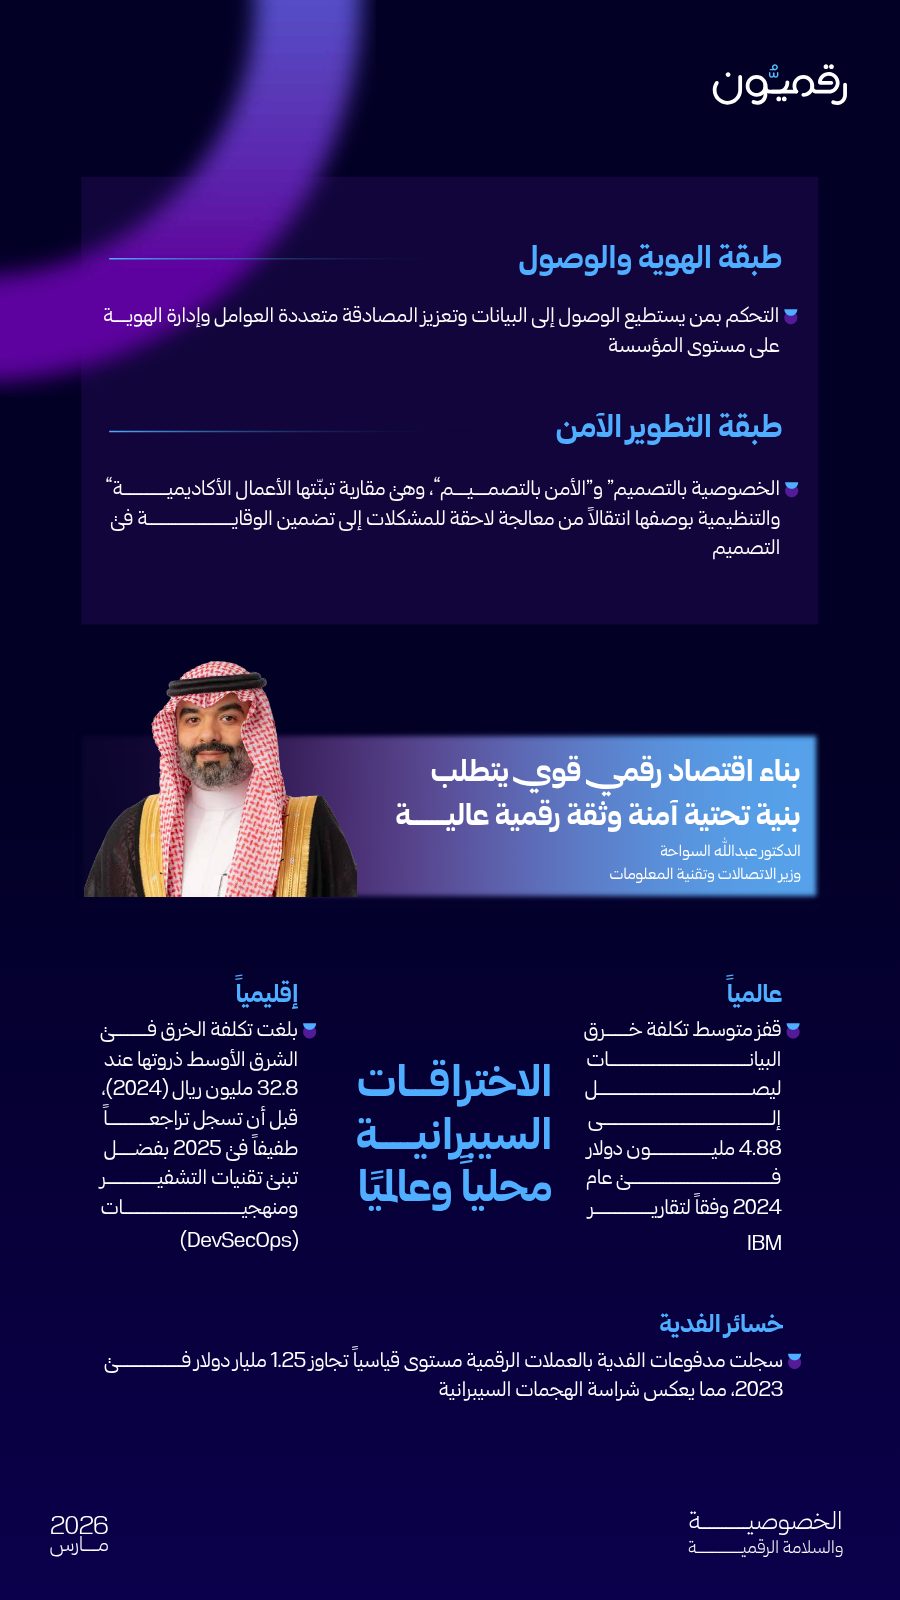
طبقة الهوية والوصول
- التحكم بمن يستطيع الوصول إلى البيانات، وتعزيز المصادقة متعددة العوامل، وإدارة الهوية على مستوى المؤسسة.
طبقة التطوير الآمن
- «الخصوصية بالتصميم» و«الأمن بالتصميم»، وهي مقاربة تبنتها الأعمال الأكاديمية والتنظيمية بوصفها انتقالا من معالجة لاحقة للمشكلات إلى تضمين الوقاية في التصميم.
«بناء اقتصاد رقمي قوي يتطلب بنية تحتية آمنة وثقة رقمية عالية»
الدكتور عبدالله السواحة، وزير الاتصالات وتقنية المعلومات
الاختراقات السيبرانية محليا وعالميا
- عالميا: قفز متوسط تكلفة خرق البيانات ليصل إلى 4.88 مليون دولار في عام 2024، وفقا لتقارير IBM.
- إقليميا: بلغت تكلفة الخرق في الشرق الأوسط ذروتها عند 32.8 مليون ريال (2024)، قبل أن تسجل تراجعا طفيفا في 2025 بفضل تبني تقنيات التشفير ومنهجيات (DevSecOps).
- خسائر الفدية: سجلت مدفوعات الفدية بالعملات الرقمية مستوى قياسيا تجاوز 1.25 مليار دولار في 2023، مما يعكس شراسة الهجمات السيبرانية.
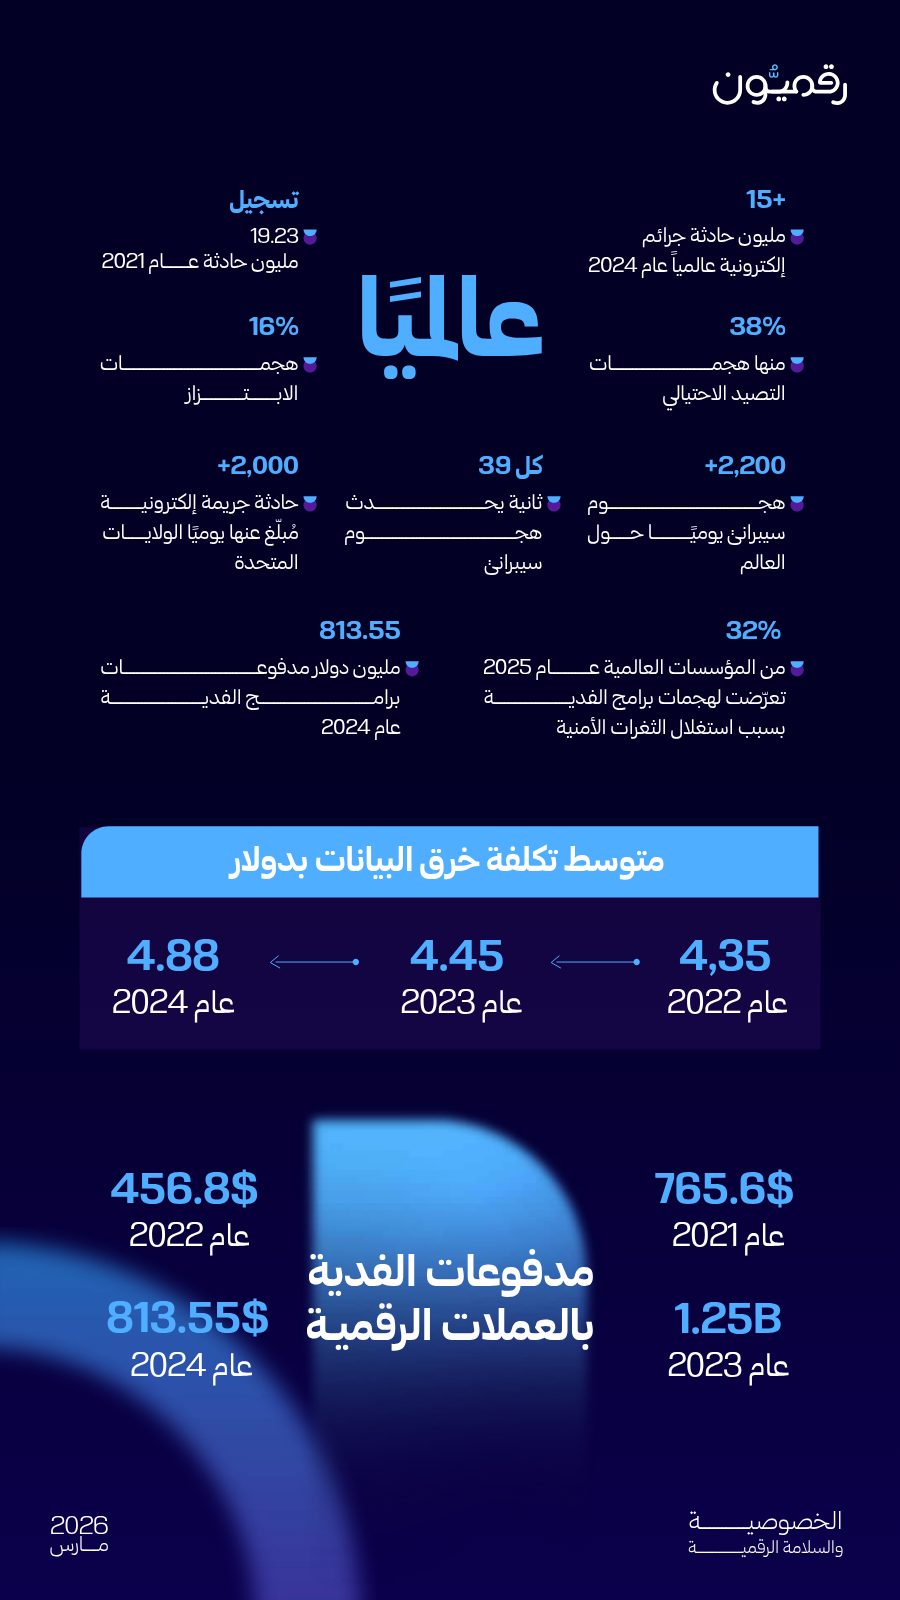
أرقام عالمية
- أكثر من 15 مليون حادثة جرائم إلكترونية عالميا عام 2024، منها 38% هجمات التصيد الاحتيالي.
- هجمات الابتزاز: 16%.
- تسجيل 19.23 مليون حادثة عام 2021.
- أكثر من 2,200 هجوم سيبراني في اليوم حول العالم.
- كل 39 ثانية يحدث هجوم سيبراني.
- أكثر من 2,000 حادثة جريمة إلكترونية مبلغ عنها في اليوم في الولايات المتحدة.
- 32% من المؤسسات العالمية عام 2025 تعرضت لهجمات برامج الفدية بسبب استغلال الثغرات الأمنية.
- 813.55 مليون دولار مدفوعات برامج الفدية عام 2024.
متوسط تكلفة خرق البيانات
| العام | متوسط التكلفة |
|---|---|
| 2022 | 4.35 مليون دولار |
| 2023 | 4.45 مليون دولار |
| 2024 | 4.88 مليون دولار |
مدفوعات الفدية بالعملات الرقمية
| العام | المدفوعات |
|---|---|
| 2021 | 765.6 مليون دولار |
| 2022 | 456.8 مليون دولار |
| 2023 | 1.25 مليار دولار |
| 2024 | 813.55 مليون دولار |
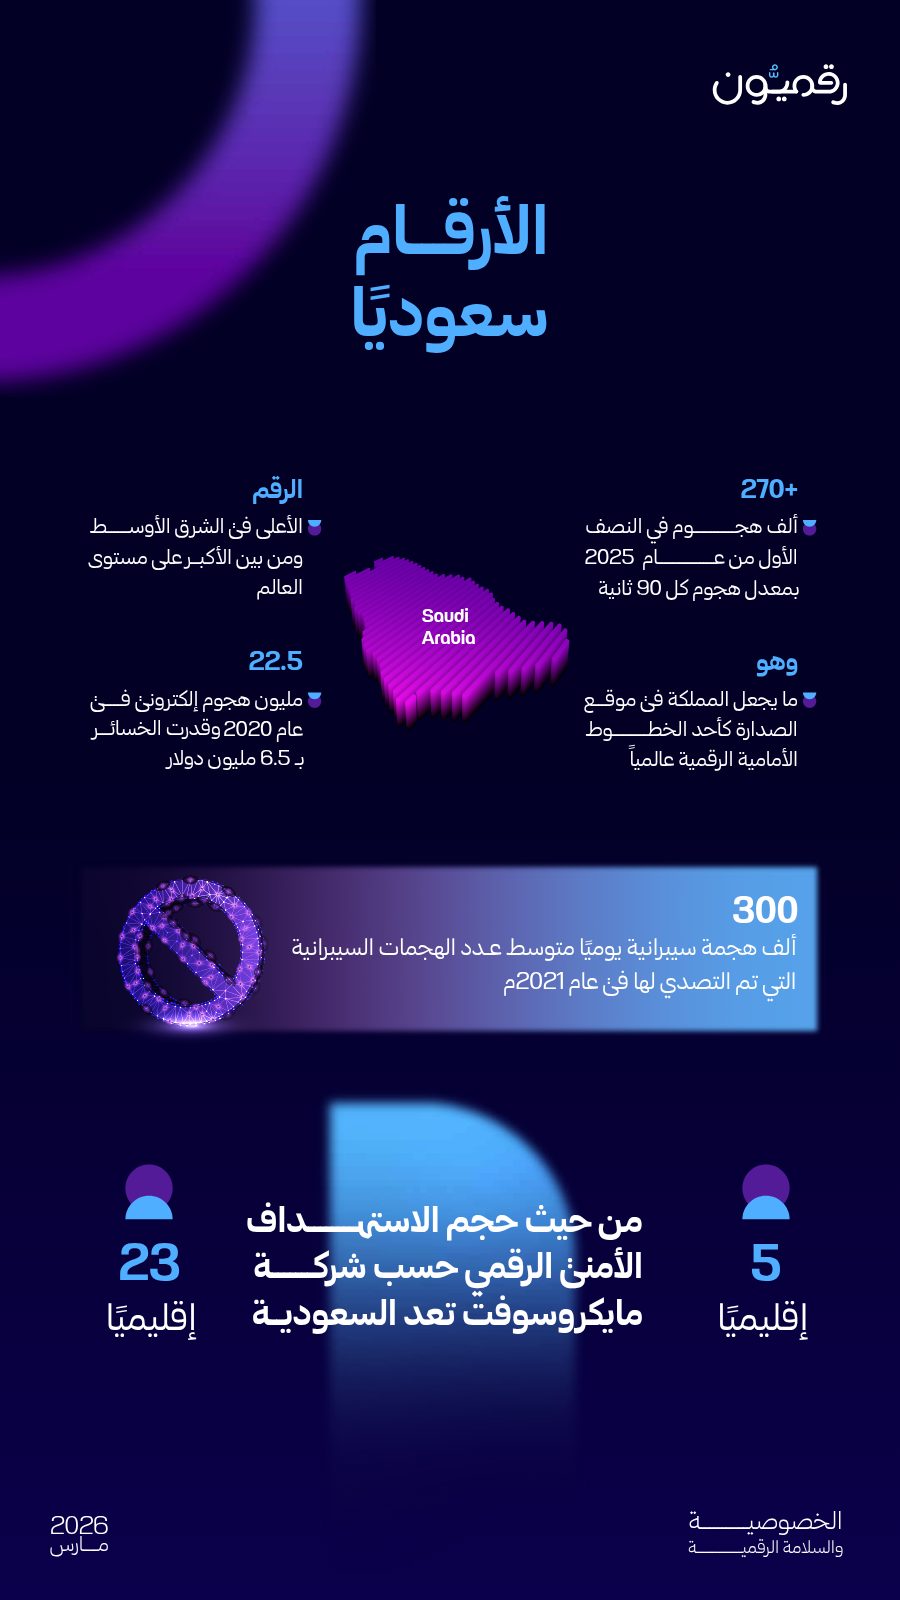
الأرقام سعوديا
- أكثر من 270 ألف هجوم في النصف الأول من عام 2025، بمعدل هجوم كل 90 ثانية، وهو الرقم الأعلى في الشرق الأوسط ومن بين الأكبر على مستوى العالم، وهو ما يجعل المملكة في موقع الصدارة كأحد الخطوط الأمامية الرقمية عالميا.
- 22.5 مليون هجوم إلكتروني في عام 2020، وقدرت الخسائر بمبلغ 6.5 مليون دولار.
- 300 ألف هجمة سيبرانية في اليوم: متوسط عدد الهجمات السيبرانية التي تم التصدي لها في عام 2021.
- تعد السعودية الخامسة إقليميا من حيث حجم الاستهداف الأمني الرقمي، حسب شركة مايكروسوفت.
أنواع المخترقين
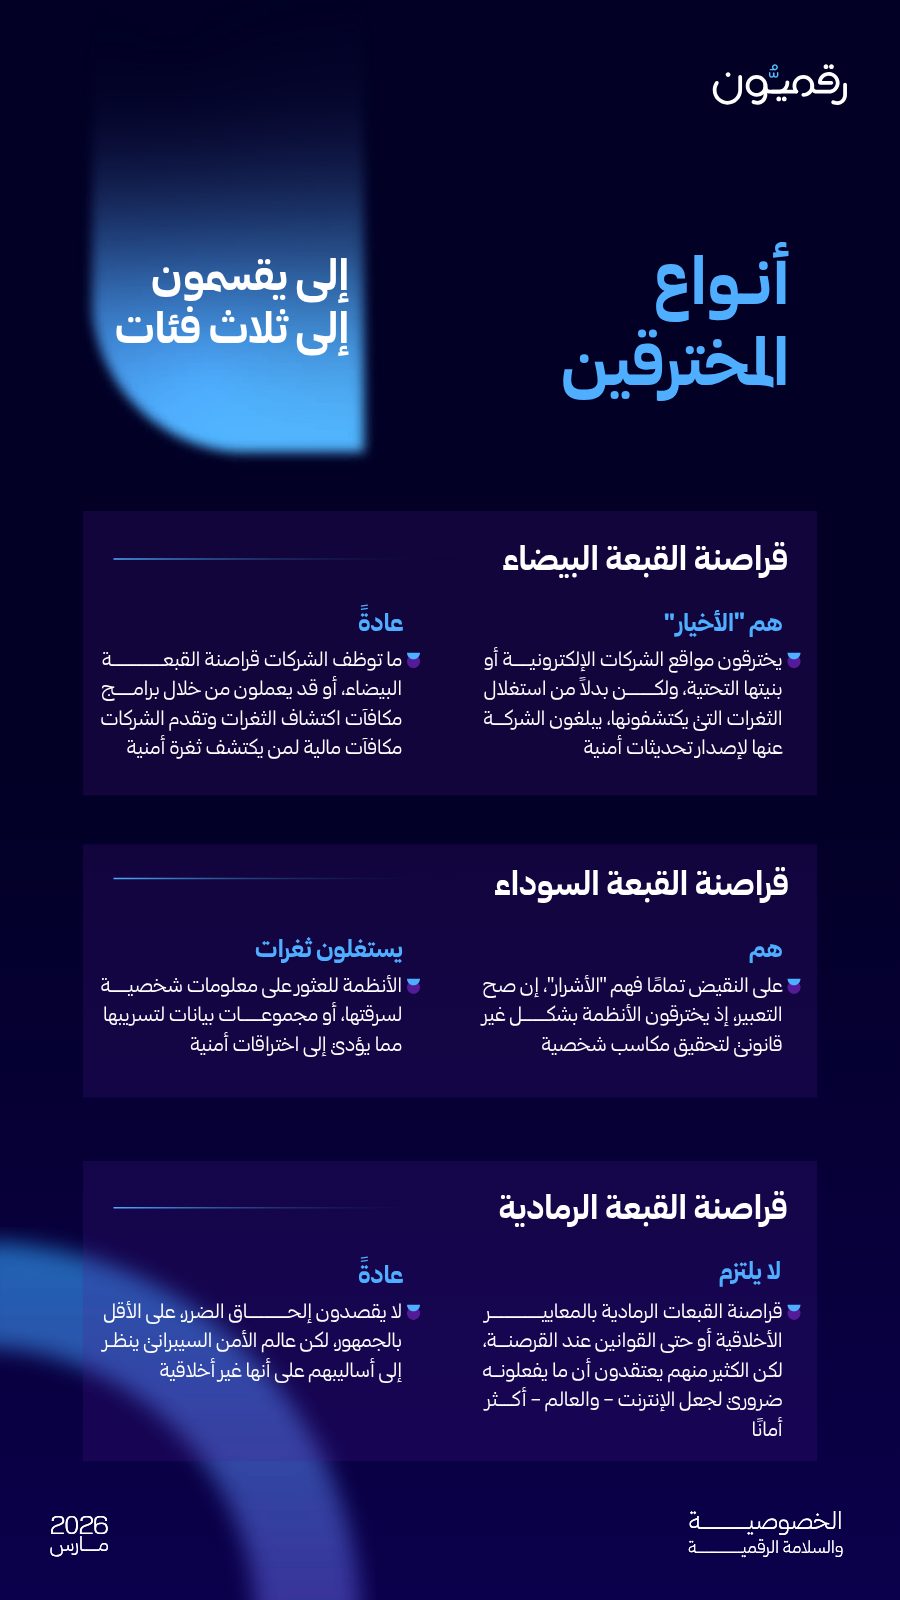
ينقسم المخترقون إلى ثلاث فئات:
قراصنة القبعة البيضاء
- هم «الأخيار»: يخترقون مواقع الشركات الإلكترونية أو بنيتها التحتية، ولكن بدلا من استغلال الثغرات التي يكتشفونها، يبلغون الشركة عنها لإصدار تحديثات أمنية.
- عادة ما توظف الشركات قراصنة القبعة البيضاء، أو قد يعملون من خلال برامج مكافآت اكتشاف الثغرات، إذ تقدم الشركات مكافآت مالية لمن يكتشف ثغرة أمنية.
قراصنة القبعة السوداء
- هم على النقيض تماما، فهم «الأشرار» إن صح التعبير، إذ يخترقون الأنظمة بشكل غير قانوني لتحقيق مكاسب شخصية.
- يستغلون ثغرات الأنظمة للعثور على معلومات شخصية لسرقتها، أو مجموعات بيانات لتسريبها، مما يؤدي إلى اختراقات أمنية.
قراصنة القبعة الرمادية
- لا يلتزم قراصنة القبعات الرمادية بالمعايير الأخلاقية أو حتى القوانين عند القرصنة، لكن الكثير منهم يعتقدون أن ما يفعلونه ضروري لجعل الإنترنت، والعالم، أكثر أمانا.
- عادة لا يقصدون إلحاق الضرر، على الأقل بالجمهور، لكن عالم الأمن السيبراني ينظر إلى أساليبهم على أنها غير أخلاقية.
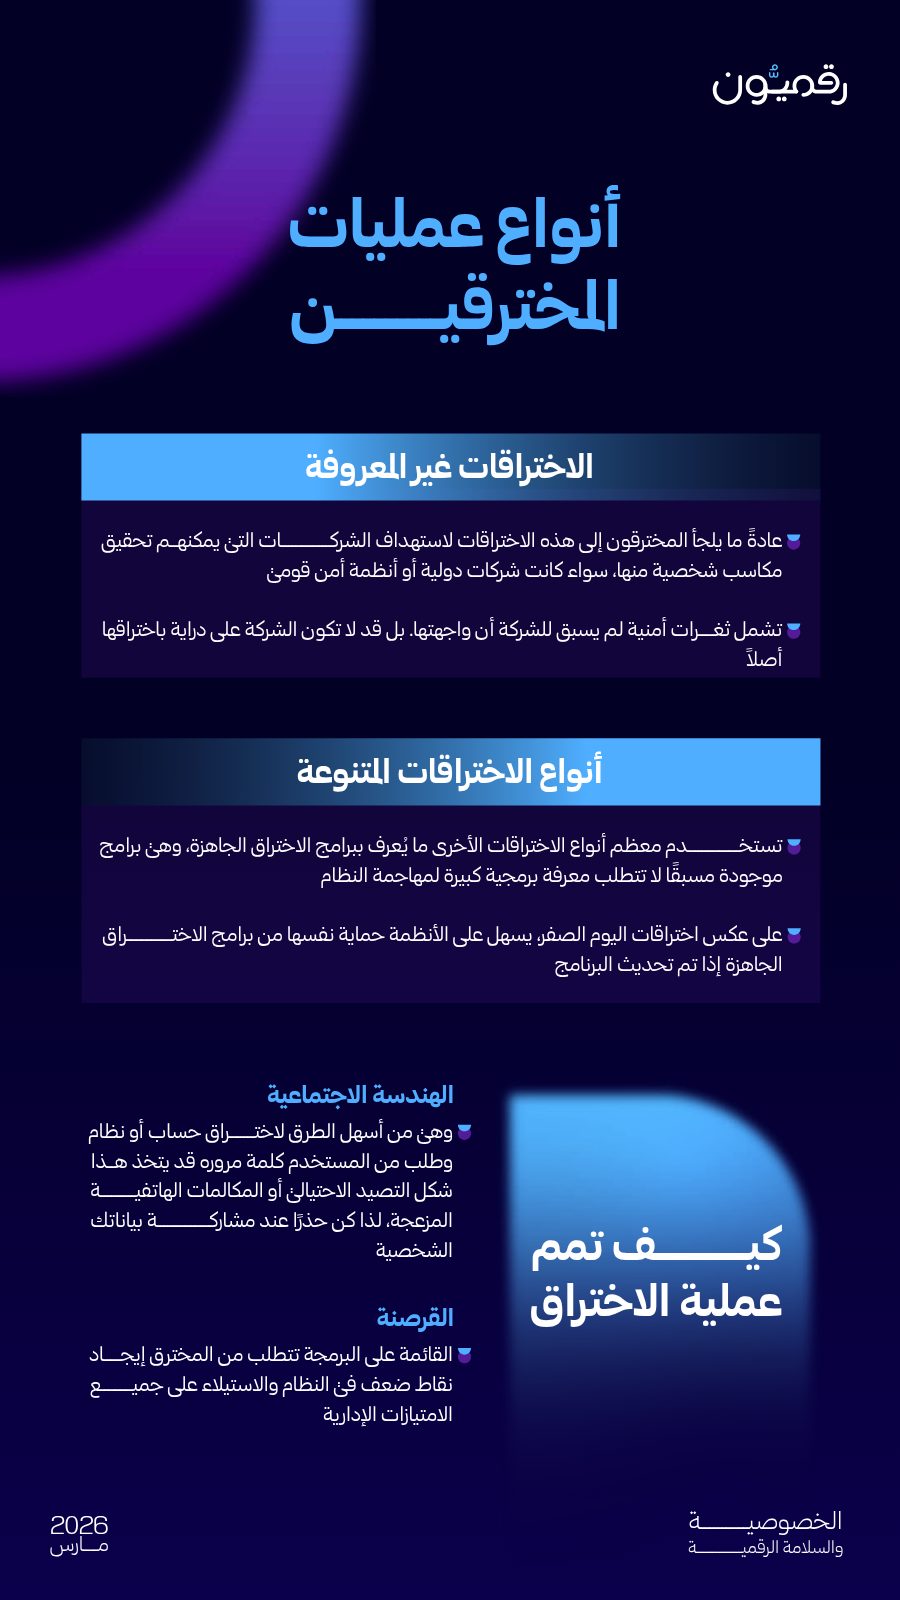
أنواع عمليات المخترقين
الاختراقات غير المعروفة
- عادة ما يلجأ المخترقون إلى هذه الاختراقات لاستهداف الشركات التي يمكنهم تحقيق مكاسب شخصية منها، سواء كانت شركات دولية أو أنظمة أمن قومي.
- تشمل ثغرات أمنية لم يسبق للشركة أن واجهتها، بل قد لا تكون الشركة على دراية باختراقها أصلا.
أنواع الاختراقات المتنوعة
- تستخدم معظم أنواع الاختراقات الأخرى ما يعرف ببرامج الاختراق الجاهزة، وهي برامج موجودة مسبقا لا تتطلب معرفة برمجية كبيرة لمهاجمة النظام.
- على عكس اختراقات اليوم الصفر، يسهل على الأنظمة حماية نفسها من برامج الاختراق الجاهزة إذا تم تحديث البرنامج.
كيف تتم عملية الاختراق
- الهندسة الاجتماعية: من أسهل الطرق لاختراق حساب أو نظام، وتقوم على طلب كلمة المرور من المستخدم، وقد تتخذ شكل التصيد الاحتيالي أو المكالمات الهاتفية المزعجة، لذا كن حذرا عند مشاركة بياناتك الشخصية.
- القرصنة القائمة على البرمجة: تتطلب من المخترق إيجاد نقاط ضعف في النظام والاستيلاء على جميع الامتيازات الإدارية.
«يمكن اختراق أي نظام - لم يعد سرا»
دان كامينسكي، باحث وخبير أمن سيبراني أمريكي
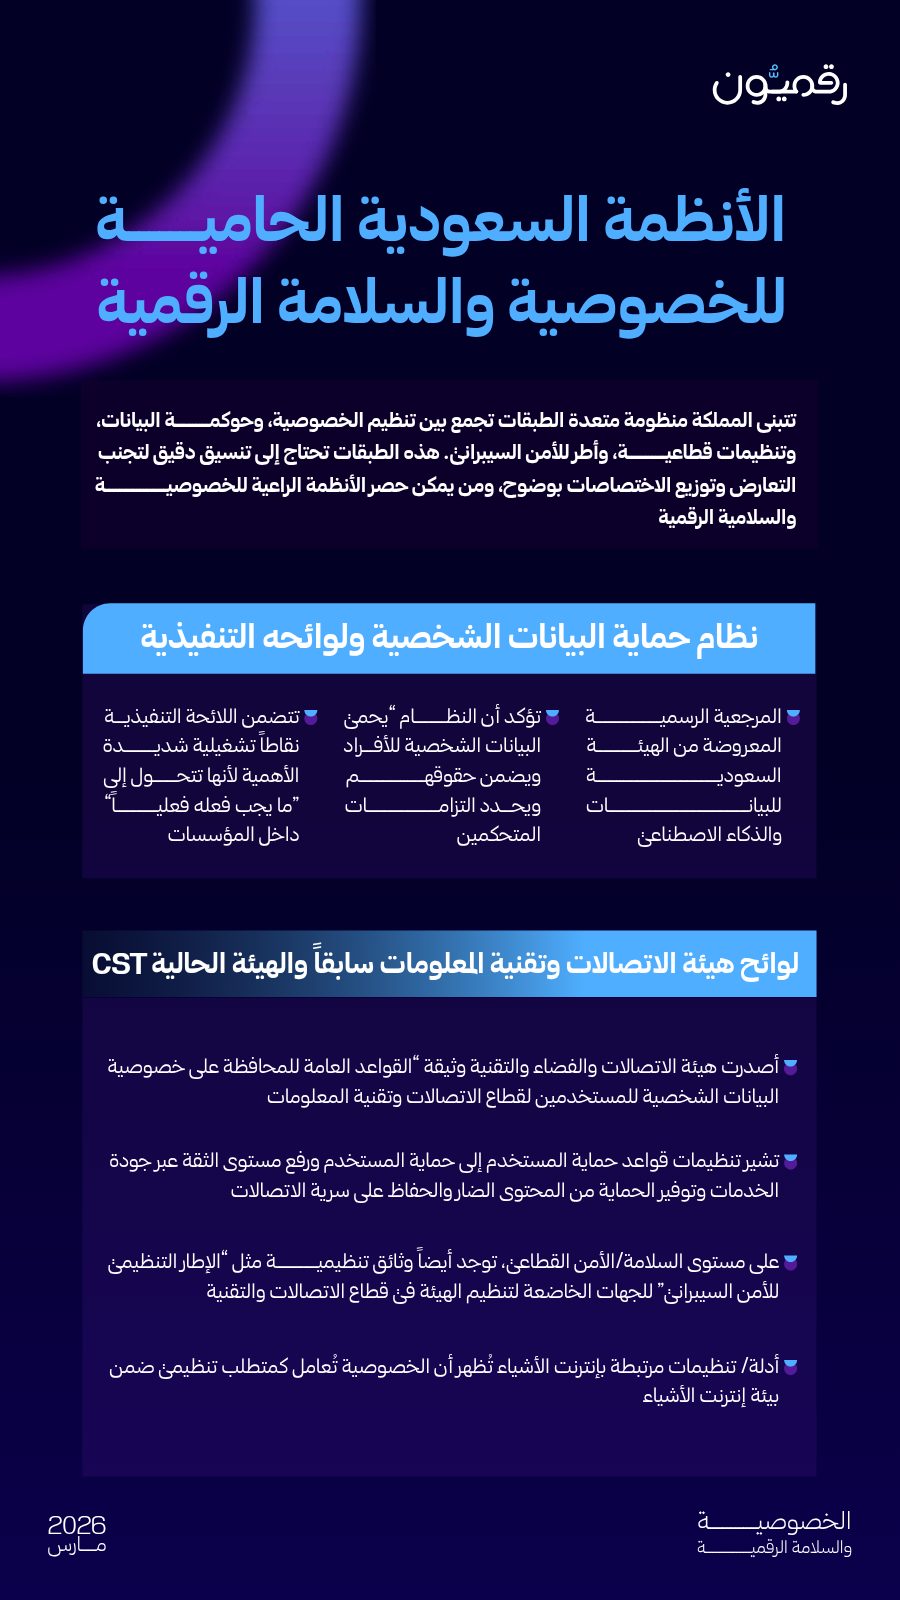
الأنظمة السعودية الحامية للخصوصية والسلامة الرقمية
تتبنى المملكة منظومة متعددة الطبقات تجمع بين تنظيم الخصوصية، وحوكمة البيانات، وتنظيمات قطاعية، وأطر للأمن السيبراني. وهذه الطبقات تحتاج إلى تنسيق دقيق لتجنب التعارض وتوزيع الاختصاصات بوضوح، ويمكن حصر الأنظمة الراعية للخصوصية والسلامة الرقمية فيما يلي:
نظام حماية البيانات الشخصية ولوائحه التنفيذية
- المرجعية الرسمية هي ما تعرضه الهيئة السعودية للبيانات والذكاء الاصطناعي.
- تؤكد الهيئة أن النظام «يحمي البيانات الشخصية للأفراد ويضمن حقوقهم ويحدد التزامات المتحكمين».
- تتضمن اللائحة التنفيذية نقاطا تشغيلية شديدة الأهمية لأنها تتحول إلى «ما يجب فعله فعليا» داخل المؤسسات.
لوائح هيئة الاتصالات وتقنية المعلومات سابقا والهيئة الحالية CST
- أصدرت هيئة الاتصالات والفضاء والتقنية وثيقة «القواعد العامة للمحافظة على خصوصية البيانات الشخصية للمستخدمين لقطاع الاتصالات وتقنية المعلومات».
- تشير تنظيمات قواعد حماية المستخدم إلى حماية المستخدم ورفع مستوى الثقة عبر جودة الخدمات، وتوفير الحماية من المحتوى الضار، والحفاظ على سرية الاتصالات.
- على مستوى السلامة والأمن القطاعي، توجد أيضا وثائق تنظيمية مثل «الإطار التنظيمي للأمن السيبراني» للجهات الخاضعة لتنظيم الهيئة في قطاع الاتصالات والتقنية.
- أدلة وتنظيمات مرتبطة بإنترنت الأشياء تظهر أن الخصوصية تعامل كمتطلب تنظيمي ضمن بيئة إنترنت الأشياء.
نظام مكافحة الجرائم المعلوماتية
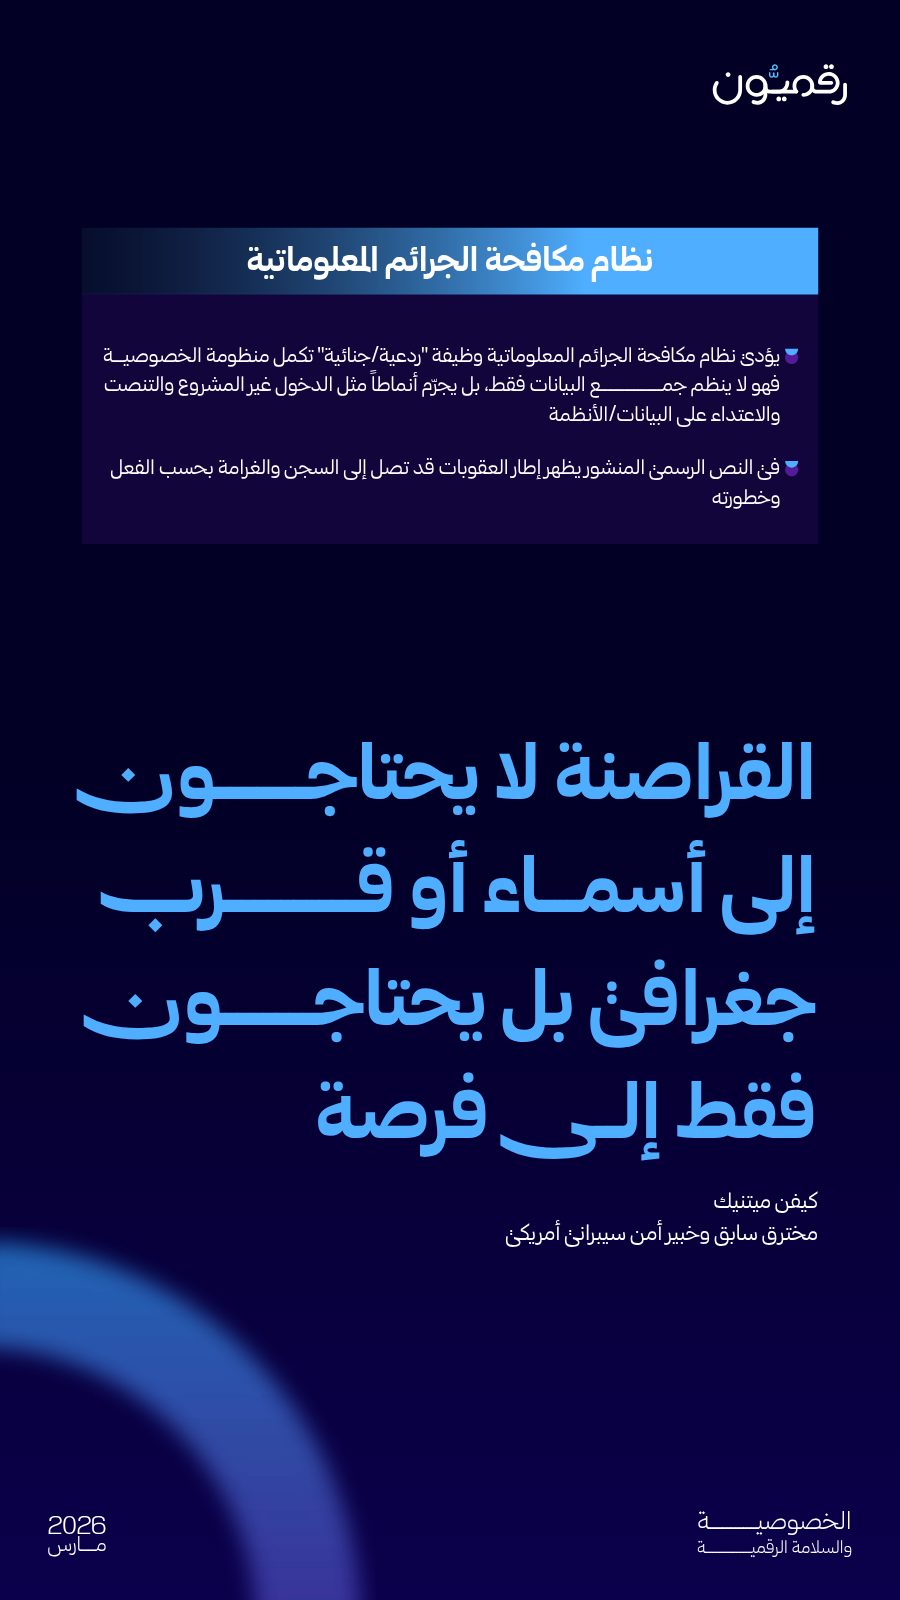
- يؤدي نظام مكافحة الجرائم المعلوماتية وظيفة «ردعية/جنائية» تكمل منظومة الخصوصية، فهو لا ينظم جمع البيانات فقط، بل يجرم أنماطا مثل الدخول غير المشروع والتنصت والاعتداء على البيانات والأنظمة.
- في النص الرسمي المنشور يظهر إطار العقوبات، وقد تصل إلى السجن والغرامة بحسب الفعل وخطورته.
«القراصنة لا يحتاجون إلى أسماء أو قرب جغرافي، بل يحتاجون فقط إلى فرصة»
كيفن ميتنيك، مخترق سابق وخبير أمن سيبراني أمريكي
خصوصية البيانات على منصات التواصل الاجتماعي
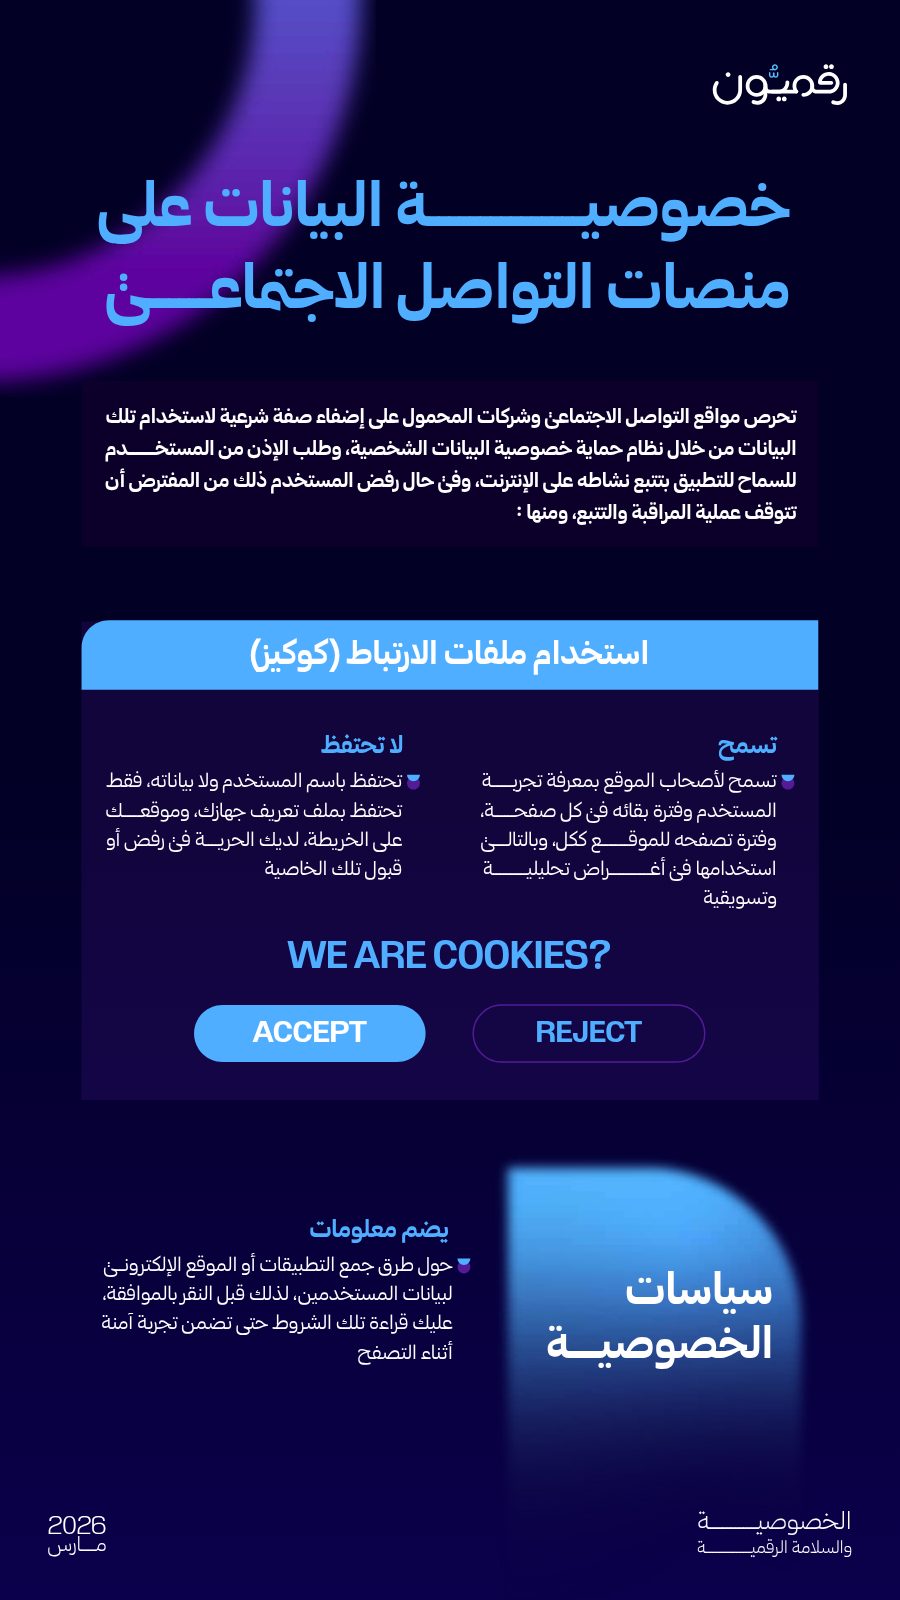
تحرص مواقع التواصل الاجتماعي وشركات المحمول على إضفاء صفة شرعية لاستخدام تلك البيانات من خلال نظام حماية خصوصية البيانات الشخصية، وطلب الإذن من المستخدم للسماح للتطبيق بتتبع نشاطه على الإنترنت، وفي حال رفض المستخدم ذلك يفترض أن تتوقف عملية المراقبة والتتبع. ومن ذلك:
استخدام ملفات الارتباط (كوكيز)
- ما تسمح به: تسمح لأصحاب الموقع بمعرفة تجربة المستخدم وفترة بقائه في كل صفحة وفترة تصفحه للموقع ككل، وبالتالي استخدامها في أغراض تحليلية وتسويقية.
- ما لا تحتفظ به: لا تحتفظ باسم المستخدم ولا بياناته، بل تحتفظ فقط بملف تعريف جهازك وموقعك على الخريطة، ولديك الحرية في رفض تلك الخاصية أو قبولها.
سياسات الخصوصية
- تضم معلومات حول طرق جمع التطبيقات أو الموقع الإلكتروني لبيانات المستخدمين، لذلك عليك قبل النقر بالموافقة قراءة تلك الشروط حتى تضمن تجربة آمنة أثناء التصفح.
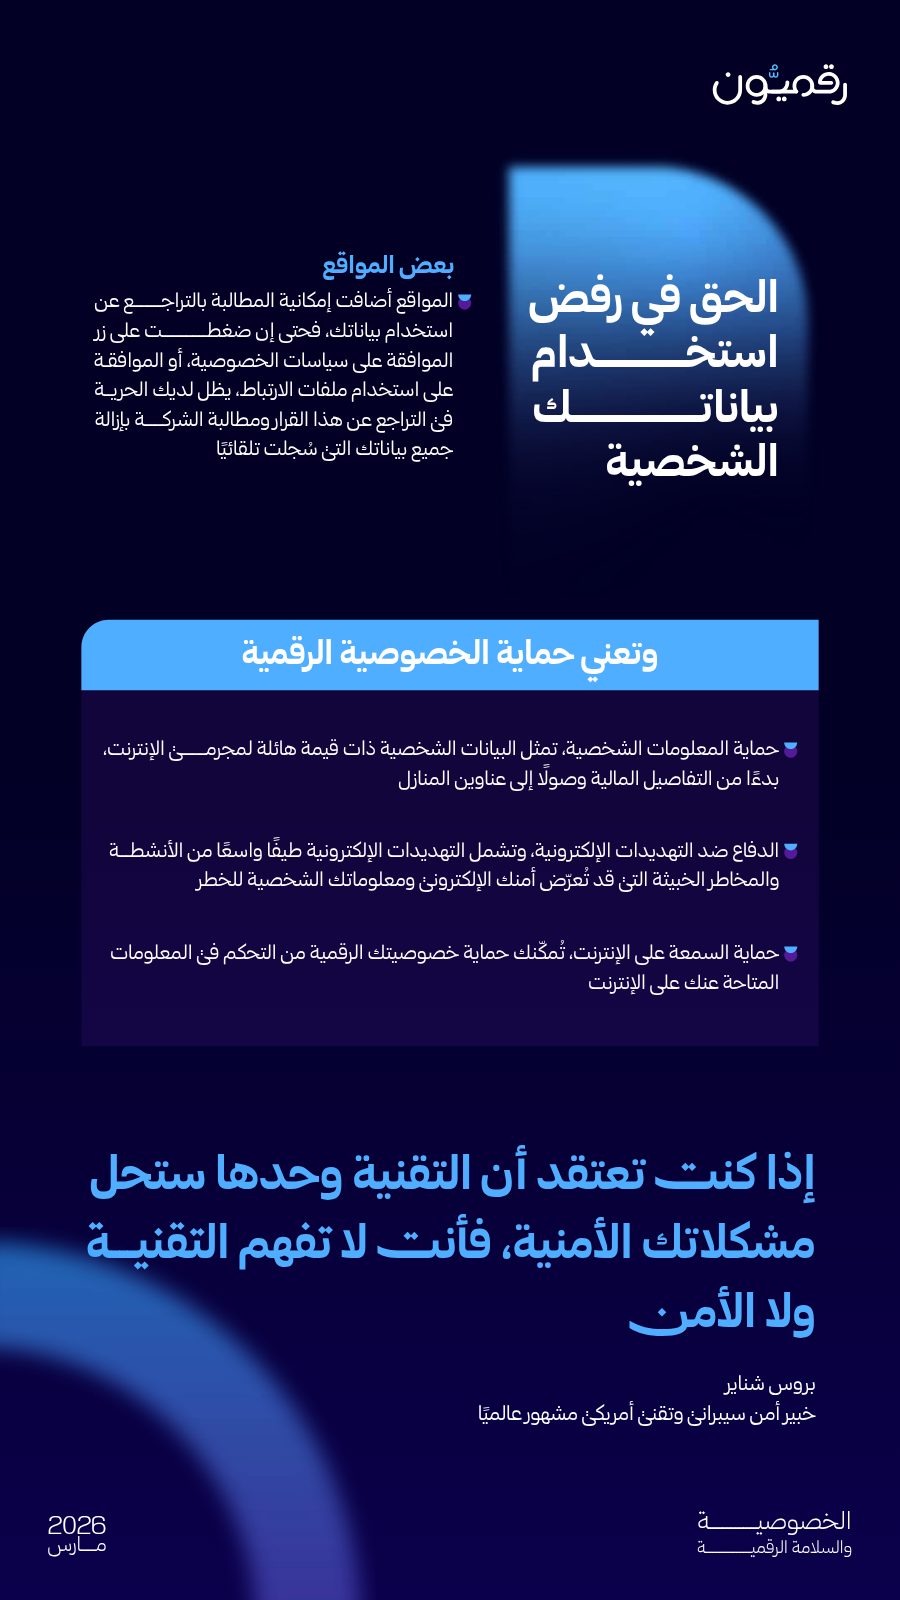
الحق في رفض استخدام بياناتك الشخصية
أضافت بعض المواقع إمكانية المطالبة بالتراجع عن استخدام بياناتك؛ فحتى إن ضغطت على زر الموافقة على سياسات الخصوصية، أو الموافقة على استخدام ملفات الارتباط، يظل لديك الحرية في التراجع عن هذا القرار ومطالبة الشركة بإزالة جميع بياناتك التي سجلت تلقائيا.
ما تعنيه حماية الخصوصية الرقمية
- حماية المعلومات الشخصية: تمثل البيانات الشخصية قيمة هائلة لمجرمي الإنترنت، بدءا من التفاصيل المالية وصولا إلى عناوين المنازل.
- الدفاع ضد التهديدات الإلكترونية: تشمل التهديدات الإلكترونية طيفا واسعا من الأنشطة والمخاطر الخبيثة التي قد تعرض أمنك الإلكتروني ومعلوماتك الشخصية للخطر.
- حماية السمعة على الإنترنت: تمكنك حماية خصوصيتك الرقمية من التحكم في المعلومات المتاحة عنك على الإنترنت.
«إذا كنت تعتقد أن التقنية وحدها ستحل مشكلاتك الأمنية، فأنت لا تفهم التقنية ولا الأمن»
بروس شناير، خبير أمن سيبراني وتقني أمريكي مشهور عالميا
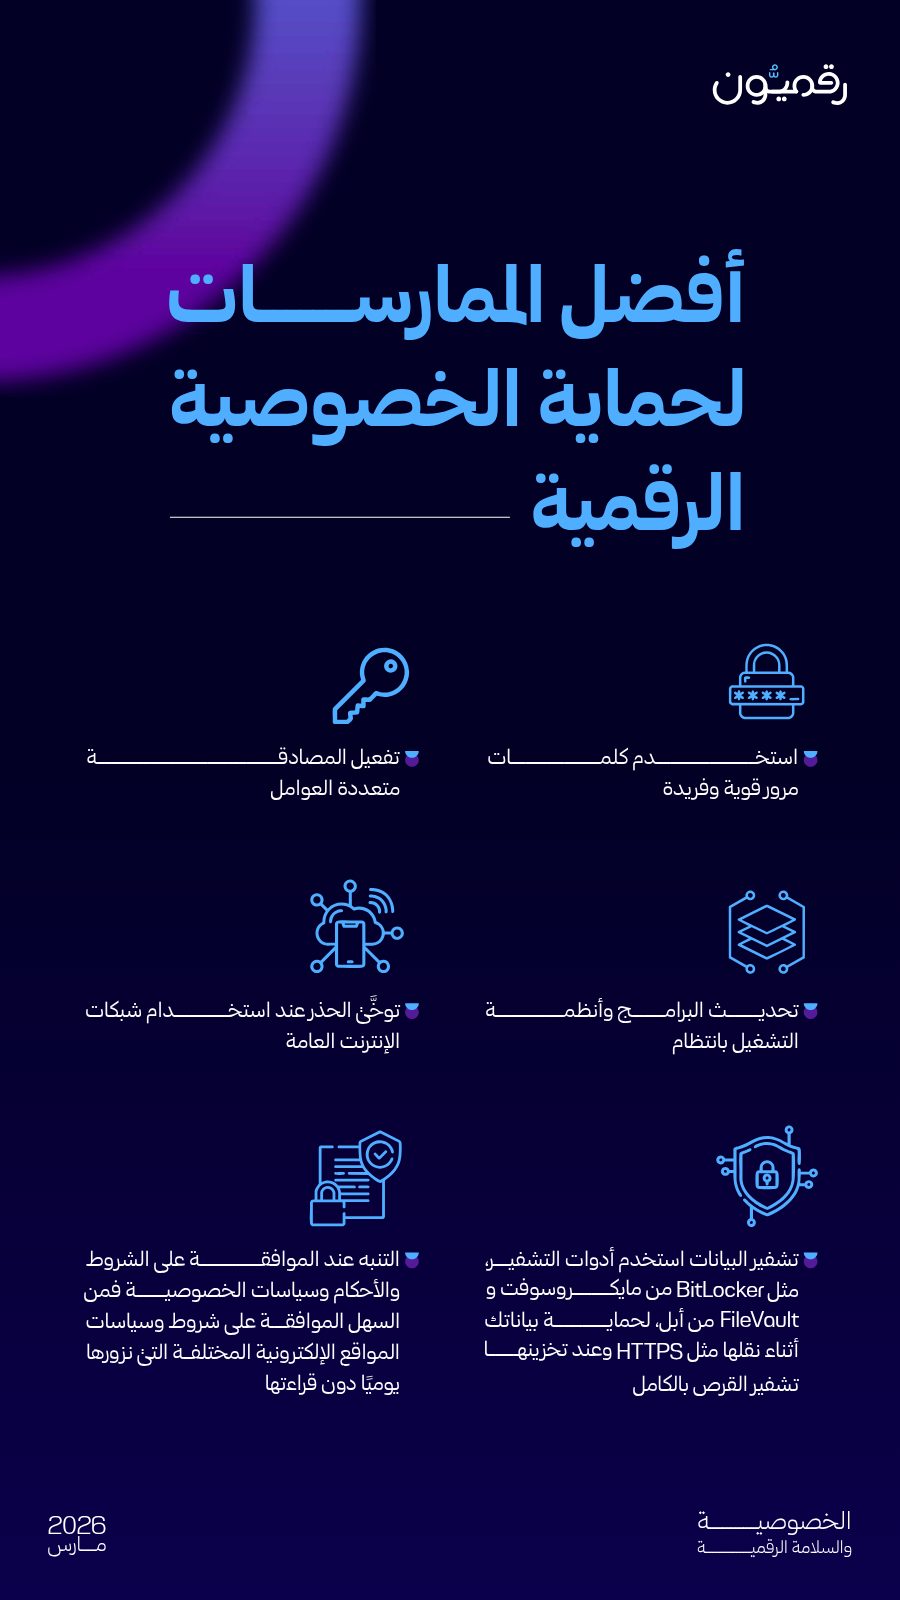
أفضل الممارسات لحماية الخصوصية الرقمية
- استخدام كلمات مرور قوية وفريدة.
- تفعيل المصادقة متعددة العوامل.
- تحديث البرامج وأنظمة التشغيل بانتظام.
- توخي الحذر عند استخدام شبكات الإنترنت العامة.
- تشفير البيانات: استخدم أدوات التشفير، مثل BitLocker من مايكروسوفت وFileVault من أبل، لحماية بياناتك أثناء نقلها (مثل HTTPS) وعند تخزينها (تشفير القرص بالكامل).
- التنبه عند الموافقة على الشروط والأحكام وسياسات الخصوصية، فمن السهل الموافقة على شروط وسياسات المواقع الإلكترونية المختلفة التي نزورها كل يوم دون قراءتها.
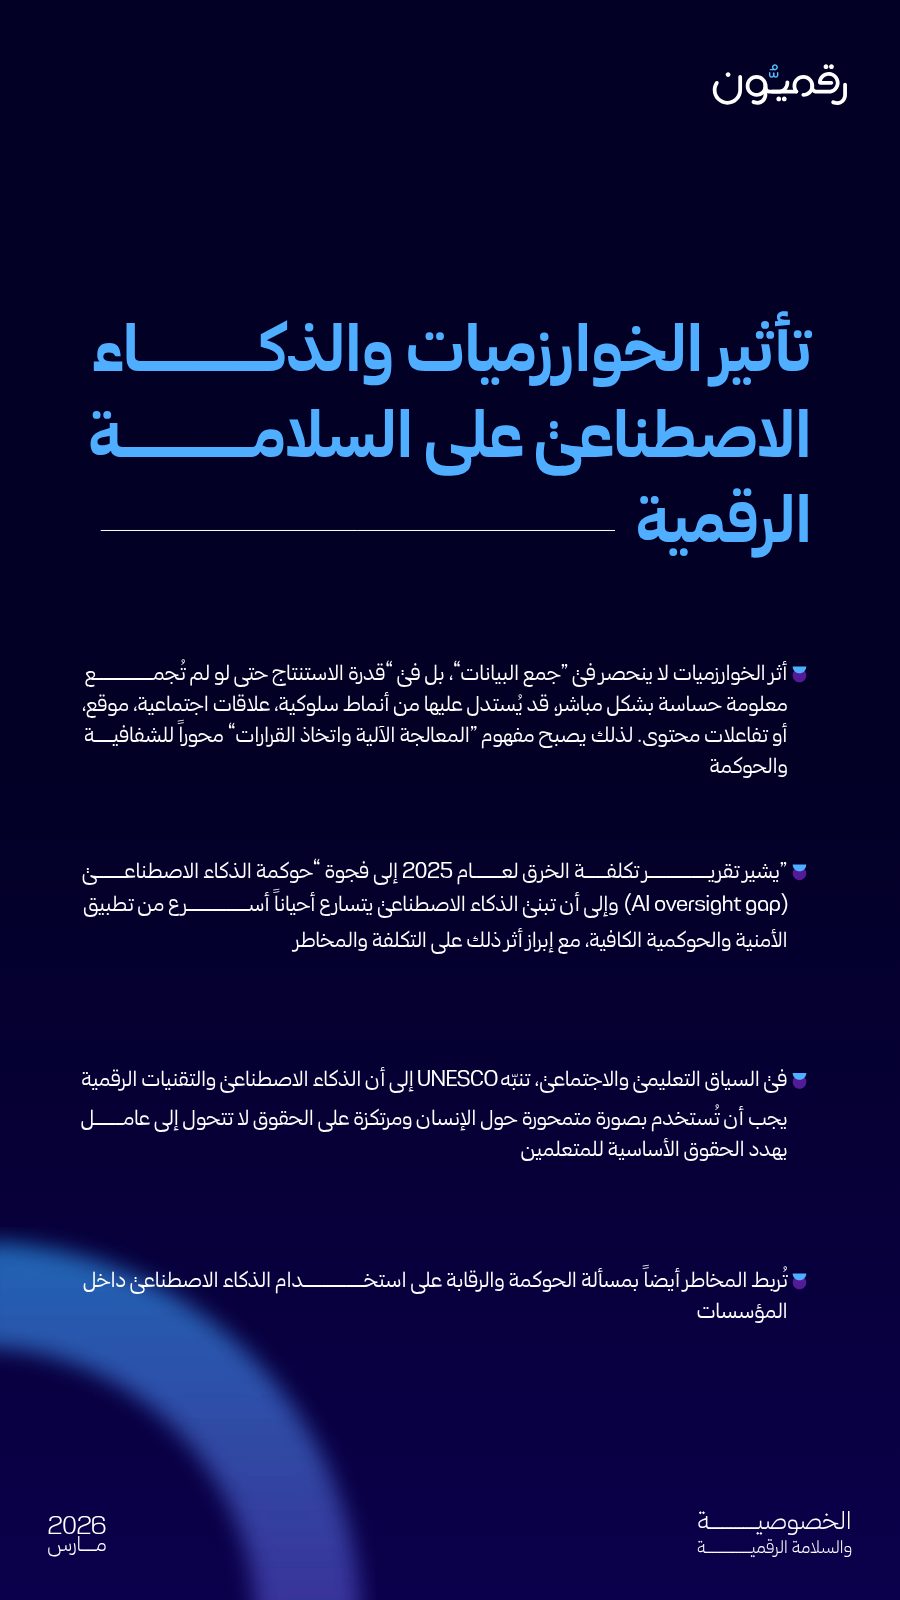
تأثير الخوارزميات والذكاء الاصطناعي على السلامة الرقمية
- أثر الخوارزميات لا ينحصر في «جمع البيانات»، بل في «قدرة الاستنتاج»: فحتى لو لم تجمع معلومة حساسة بشكل مباشر، قد يستدل عليها من أنماط سلوكية، أو علاقات اجتماعية، أو موقع، أو تفاعلات محتوى. لذلك يصبح مفهوم «المعالجة الآلية واتخاذ القرارات» محورا للشفافية والحوكمة.
- يشير تقرير تكلفة الخرق لعام 2025 إلى فجوة «حوكمة الذكاء الاصطناعي» (AI oversight gap)، وإلى أن تبني الذكاء الاصطناعي يتسارع أحيانا أسرع من تطبيق الضوابط الأمنية والحوكمية الكافية، مع إبراز أثر ذلك على التكلفة والمخاطر.
- في السياق التعليمي والاجتماعي، تنبه UNESCO إلى أن الذكاء الاصطناعي والتقنيات الرقمية يجب أن تستخدم بصورة متمحورة حول الإنسان ومرتكزة على الحقوق، لا أن تتحول إلى عامل يهدد الحقوق الأساسية للمتعلمين.
- ترتبط المخاطر أيضا بمسألة الحوكمة والرقابة على استخدام الذكاء الاصطناعي داخل المؤسسات.
مخاطر مشاركة البيانات مع تطبيقات الذكاء الاصطناعي
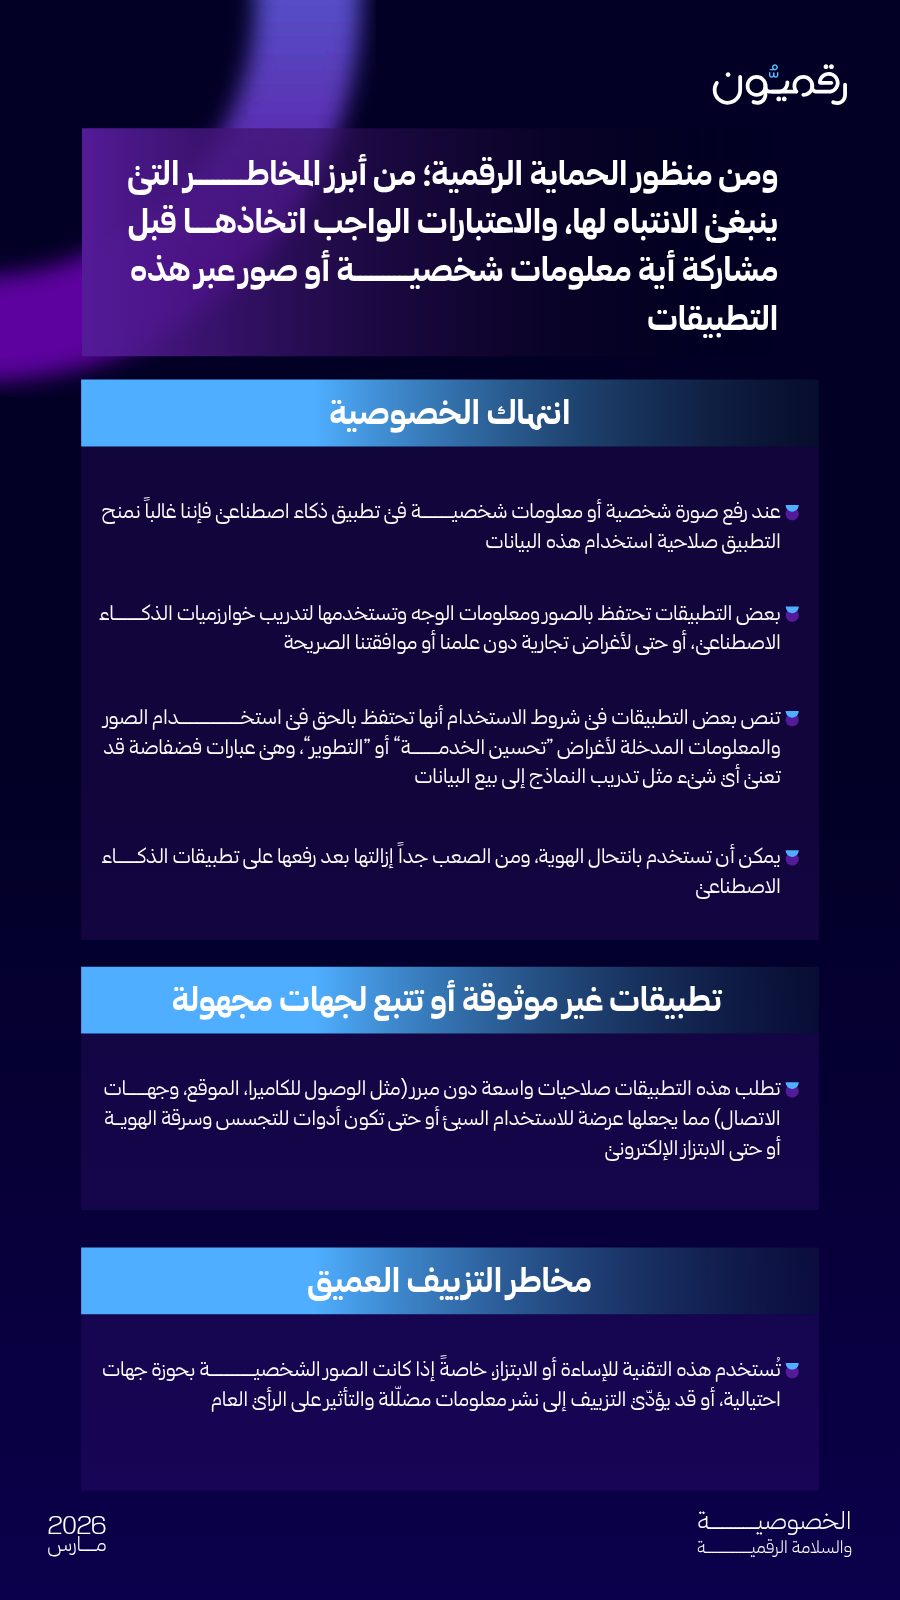
من منظور الحماية الرقمية، يعرض التقرير أبرز المخاطر التي ينبغي الانتباه لها، والاعتبارات الواجب مراعاتها قبل مشاركة أي معلومات شخصية أو صور عبر هذه التطبيقات:
انتهاك الخصوصية
- عند رفع صورة شخصية أو معلومات شخصية في تطبيق ذكاء اصطناعي، فإننا غالبا نمنح التطبيق صلاحية استخدام هذه البيانات.
- بعض التطبيقات تحتفظ بالصور ومعلومات الوجه وتستخدمها لتدريب خوارزميات الذكاء الاصطناعي، أو حتى لأغراض تجارية دون علمنا أو موافقتنا الصريحة.
- تنص بعض التطبيقات في شروط الاستخدام على أنها تحتفظ بالحق في استخدام الصور والمعلومات المدخلة لأغراض «تحسين الخدمة» أو «التطوير»، وهي عبارات فضفاضة قد تعني أي شيء، من تدريب النماذج إلى بيع البيانات.
- يمكن أن تستخدم في انتحال الهوية، ومن الصعب جدا إزالتها بعد رفعها على تطبيقات الذكاء الاصطناعي.
تطبيقات غير موثوقة أو تتبع لجهات مجهولة
- تطلب هذه التطبيقات صلاحيات واسعة دون مبرر (مثل الوصول إلى الكاميرا، والموقع، وجهات الاتصال)، مما يجعلها عرضة للاستخدام السيئ، أو حتى تكون أدوات للتجسس وسرقة الهوية، أو حتى الابتزاز الإلكتروني.
مخاطر التزييف العميق
- تستخدم هذه التقنية للإساءة أو الابتزاز، خاصة إذا كانت الصور الشخصية بحوزة جهات احتيالية، وقد يؤدي التزييف إلى نشر معلومات مضللة والتأثير على الرأي العام.
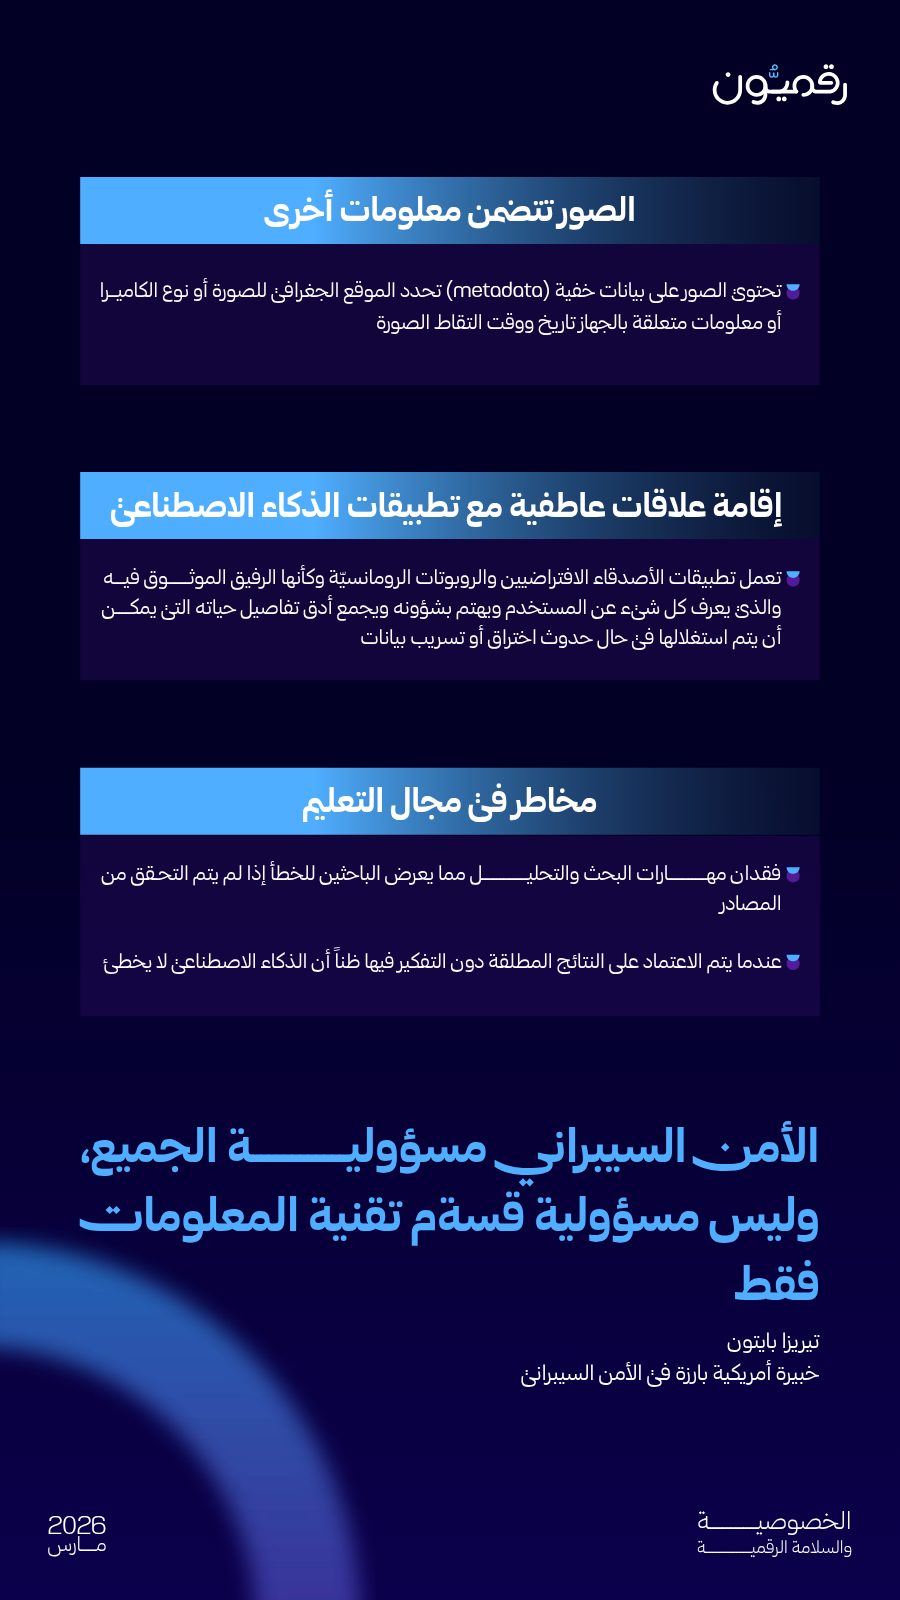
الصور تتضمن معلومات أخرى
- تحتوي الصور على بيانات خفية (metadata) تحدد الموقع الجغرافي للصورة، أو نوع الكاميرا، أو معلومات متعلقة بالجهاز، وتاريخ ووقت التقاط الصورة.
إقامة علاقات عاطفية مع تطبيقات الذكاء الاصطناعي
- تعمل تطبيقات الأصدقاء الافتراضيين والروبوتات الرومانسية وكأنها الرفيق الموثوق فيه الذي يعرف كل شيء عن المستخدم ويهتم بشؤونه، وتجمع أدق تفاصيل حياته التي يمكن أن يتم استغلالها في حال حدوث اختراق أو تسريب بيانات.
مخاطر في مجال التعليم
- فقدان مهارات البحث والتحليل، مما يعرض الباحثين للخطأ إذا لم يتم التحقق من المصادر.
- الاعتماد على النتائج المطلقة دون التفكير فيها، ظنا أن الذكاء الاصطناعي لا يخطئ.
«الأمن السيبراني مسؤولية الجميع، وليس مسؤولية قسم تقنية المعلومات فقط»
تيريزا بايتون، خبيرة أمريكية بارزة في الأمن السيبراني
صفحات الإصدار كما صدرحمّل PDF